
13 de outubro de 2026 · 8 min de leitura · … visitas
SMS falso do Safra: o site que só abre no seu celular
Abri o link de um SMS de pontos do Safra sem enviar nenhum dado. A página pede CPF, as duas senhas e uma selfie. E só aparece para celular no Brasil.
Na quarta-feira, 14 de outubro, chegou um SMS no meu celular:
Temos uma novidade: Identificamos que você possui 98.462 pontos Safra. Vantagens, disponíveis para resgate! Você pode utilizar seus pontos em: desconto na fatura, cashback direto na conta, milhas aéreas, produtos e benefícios exclusivos! Os pontos disponíveis vencem em até 48 horas. […] Esta é uma mensagem automática, aguarde nosso contato. rewardsbonus.online/?app
Eu não cliquei. Fiz o que faço com e-mail suspeito todo dia no filtro que opero para centenas de empresas: abri o link com ferramentas de análise, sem navegador, sem executar nada e sem enviar dado nenhum ao servidor deles. Só leitura. O que apareceu é um dos golpes mais bem montados que vi neste ano. Ele não está no texto do SMS. Está no que o site faz para não ser visto.
A análise também virou episódio do TalkData, com as telas rodando:
O texto do SMS
Quem não tem conta no Safra apaga. Quem tem conta abre. O golpe não precisa de mais ninguém.
Repara nos detalhes. Pontos que você nem sabia que tinha. Um número quebrado, 98.462, que parece tirado de um extrato. Um prazo curto de 48 horas. E uma frase no meio que vai fazer sentido mais adiante: “aguarde nosso contato”.
A última linha do SMS diz que “o documento referente à sua fatura está disponível para consulta”. Não tem nada a ver com pontos. É sobra de outro modelo de golpe. O texto foi colado às pressas. O site não.
O endereço
| o que medi | resultado |
|---|---|
| registro do domínio | 05/08/2026, na Cosmotown, registrador americano |
| idade no dia do SMS | 70 dias |
| DNS | Cloudflare, que esconde o servidor de verdade |
| e-mail no domínio | nenhum: o endereço não recebe mensagem |
| certificado (o cadeado) | Google Trust Services, desde 02/10/2026 |
O cadeado merece uma linha à parte. Muita gente aprendeu que cadeado quer dizer site seguro. Não quer. O cadeado só diz que a conversa entre você e o site está cifrada. Não diz quem está do outro lado. Qualquer pessoa tira um certificado de graça em minutos, inclusive quem monta golpe.
O mesmo link, seis visitantes
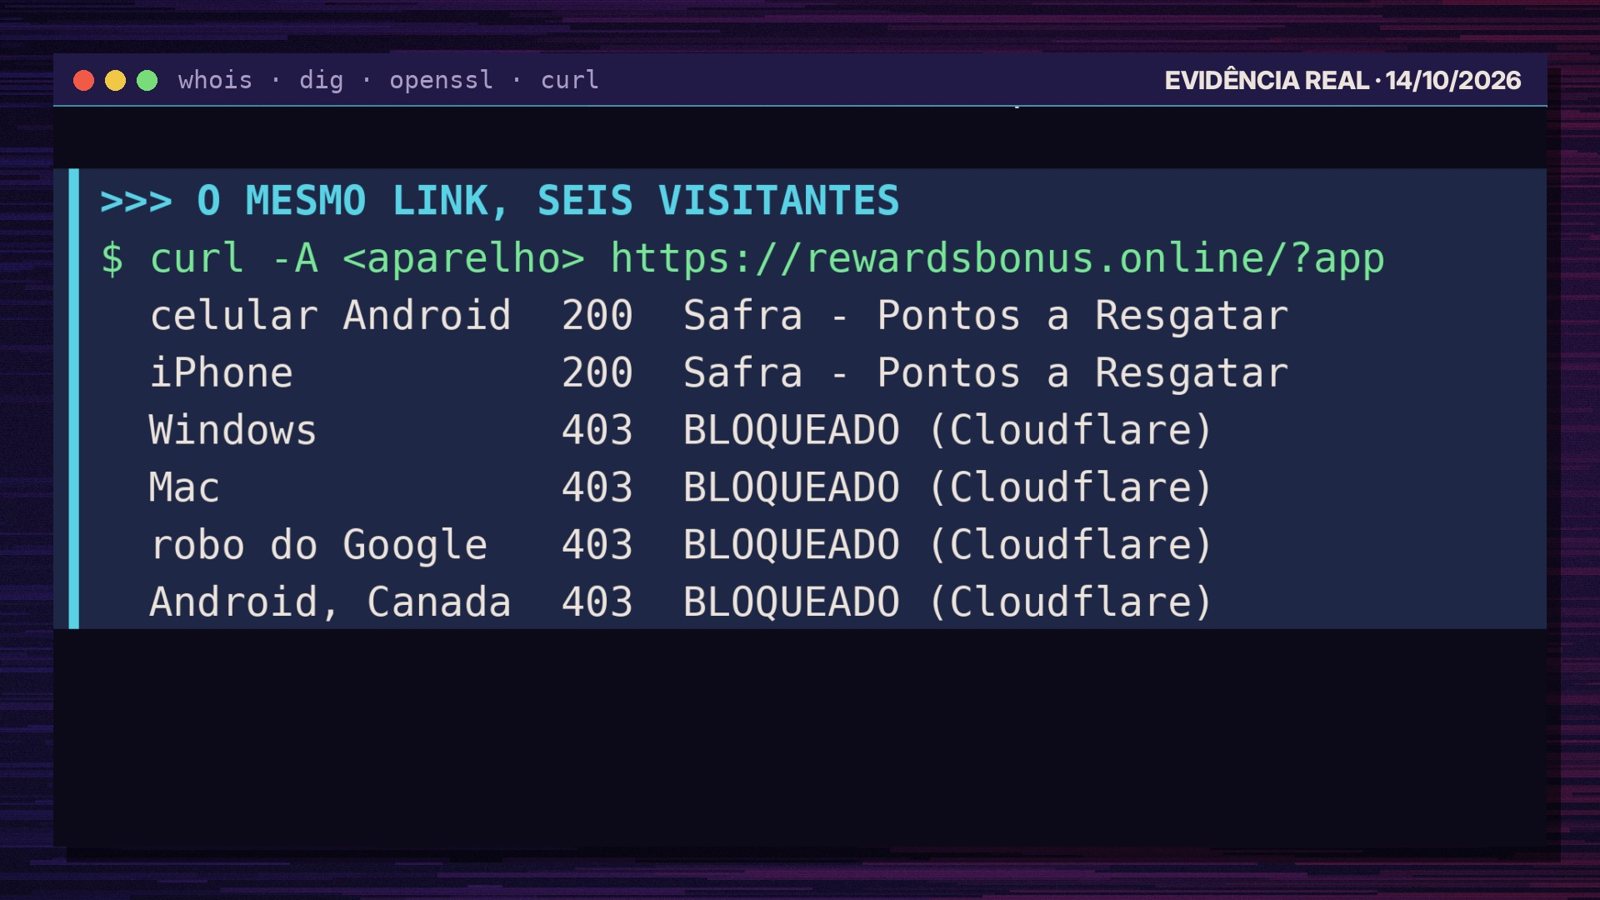
Aqui está a parte que mais me impressionou. Abri o mesmo endereço, na mesma hora, me apresentando como seis visitantes diferentes:
| visitante | resposta | o que aparece |
|---|---|---|
| celular Android | 200 | Safra - Pontos a Resgatar |
| iPhone | 200 | Safra - Pontos a Resgatar |
| computador Windows | 403 | bloqueado |
| Mac | 403 | bloqueado |
| robô do Google | 403 | bloqueado |
| o mesmo Android, saindo por um servidor no Canadá | 403 | bloqueado |
A página do golpe só aparece para celular, no Brasil. Todo o resto vê uma tela de bloqueio da Cloudflare dizendo “Sorry, you have been blocked”.
Isso tem nome: cloaking, ou camuflagem. O site escolhe quem vê o quê. O analista que abre o link no computador vê bloqueio. O robô que varre a internet atrás de golpe vê bloqueio. A única pessoa que vê a página inteira é quem o SMS quer pegar.
O resultado aparece nos radares. No dia do SMS, o Google Safe Browsing dizia sobre esse endereço: nenhum conteúdo inseguro encontrado. O urlscan.io, um serviço público de análise de sites, não tinha nenhuma análise registrada. Para os radares, o site não existia. É por isso que o seu navegador não avisa nada: ele pergunta ao Google. E o Google não tem registro de nada errado.
Tem uma ironia nisso. Quem faz o bloqueio é a ferramenta de segurança da própria Cloudflare. O criminoso usa proteção contra ataque para se esconder de quem caça golpe.
O que a página pede
Abri a página como celular e li o código, sem digitar nada. O roteiro tem quatro etapas.
1. Pessoa física ou jurídica. Uma janela com o logo do Safra, “Você possui pontos disponíveis”, milhas, desconto na fatura, produtos. Depois a escolha entre PF e PJ.
2. CPF e telefone. Aqui está o detalhe mais perigoso do kit. Quando o CPF chega a 11 dígitos, a página espera 750 milissegundos e manda o número ao servidor deles, junto com o telefone e o tipo de aparelho. Você não apertou nenhum botão. Só digitou.
O servidor responde com três campos: nome, nome da mãe e data de nascimento. A página mostra isso na tela como “CPF verificado”. É o momento em que a vítima acredita. Quem mais saberia o nome da minha mãe?
3. Agência e conta. Também enviadas ao servidor assim que você avança.
4. As duas senhas. Dois teclados numéricos iguais aos do aplicativo do banco. A senha de acesso tem 8 dígitos. A senha de transação tem 4 (6 na versão para empresas). Cada uma vai ao servidor no clique em Confirmar. A janela da senha ainda traz o aviso “Não compartilhe sua senha”.
O final. Depois das senhas, o kit manda para uma página de selfie. A selfie é a biometria que muitos bancos pedem quando você instala o aplicativo num celular novo. Com ela, o criminoso tenta aprovar o celular dele na sua conta. O rodapé da página promete o resgate processado em até 72 horas. Isso ganha tempo.
O código tem mais dois finais programados, além da selfie: mandar a vítima para um WhatsApp ou para uma “fila de operadora”. Lembra do “aguarde nosso contato”? É aqui que ele entra. Depois do site pode vir a ligação da falsa central, que é exatamente o golpe que o Safra descreve no alerta oficial dele: alguém pedindo token, código ou que você instale um aplicativo. O site é só a primeira metade.
O kit é mais velho que o endereço
O arquivo do logo do Safra no servidor foi salvo em 17 de junho de 2026. O domínio só foi registrado em 5 de agosto. O kit já existia antes do endereço. Quando este domínio cair, os mesmos arquivos sobem com outro nome. O endereço é descartável. O kit não.
O que essa análise ensina
O perigo começa antes do botão. Digitou o CPF, ele já saiu. Não existe “só olhei, não enviei nada” numa página dessas.
Dado pessoal não prova nada. Seu nome, o nome da sua mãe e sua data de nascimento circulam em bases de dados que se compram. Quem mostra isso para você não está provando que é o banco. Está provando que tem acesso a uma dessas bases.
Site limpo no Google não quer dizer site seguro. O golpe foi feito para passar limpo. A ausência de aviso no navegador não é prova de nada.
O que fazer
Três coisas, nesta ordem.
- Pontos, fatura e resgate se conferem no aplicativo do banco, que você abre sozinho. Nunca pelo link da mensagem.
- Se você já digitou alguma coisa numa página dessas, ligue para o banco pelo número que está atrás do seu cartão e troque as senhas pelo aplicativo.
- Se alguém ligar dizendo que é do banco, desligue. Ligue você, de outro telefone, para o número oficial.
O próprio Safra publica no alerta sobre o golpe da falsa central: “o Safra NUNCA entra em contato para solicitar senha, token e código de verificação, auxiliar no cadastro da chave PIX, solicitar instalação ou atualização de APP adicionais”. A central indicada pelo banco é 0300 105 1234.
E na sua empresa
O mesmo truque aparece no e-mail corporativo. Um filtro que decide só pelo link vê o que o robô do Google viu: uma tela de bloqueio. Por isso, no filtro que opero, o link é um sinal entre vários. Quem diz ter enviado, de onde a máquina realmente falou e o que o dono do domínio publica sobre quem pode mandar em nome dele pesam tanto quanto. Mostrei isso por dentro na série Forense de Golpe do TalkData, com a fábrica de boletos falsos e a malha fiscal falsa da Receita.
A denúncia
Denunciei o endereço ao registrador, à Cloudflare, ao Google, à Microsoft, ao CERT.br e a duas organizações que mantêm listas de site de golpe. Em cada denúncia vai um aviso: testem no celular, a partir do Brasil. Sem ele, o analista abre no computador, vê a tela de bloqueio e fecha o caso como site fora do ar.
Se o Google passar a marcar o endereço como perigoso, atualizo este texto com o antes e o depois.
esse texto te ajudou?
continuar lendo
Outros artigos pra você


seguranca-da-informacao · engenharia-social · phishing · golpes-digitais